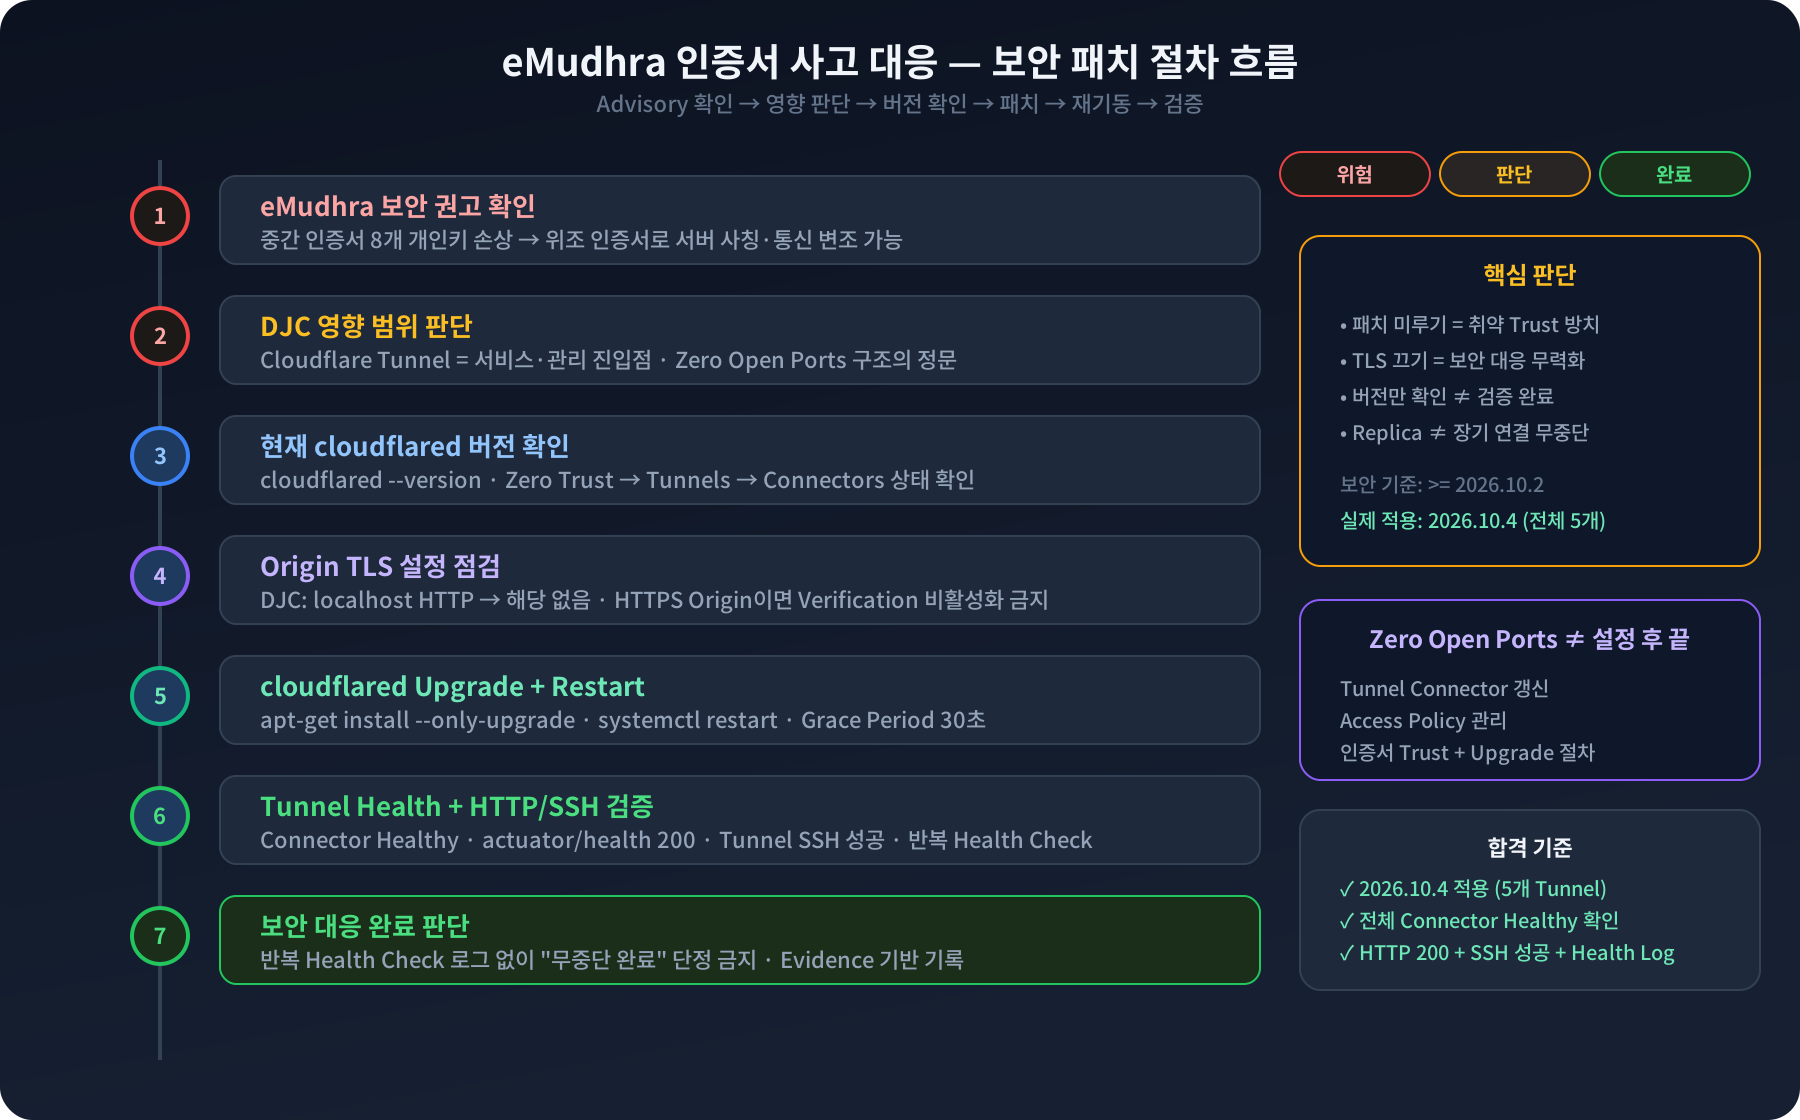
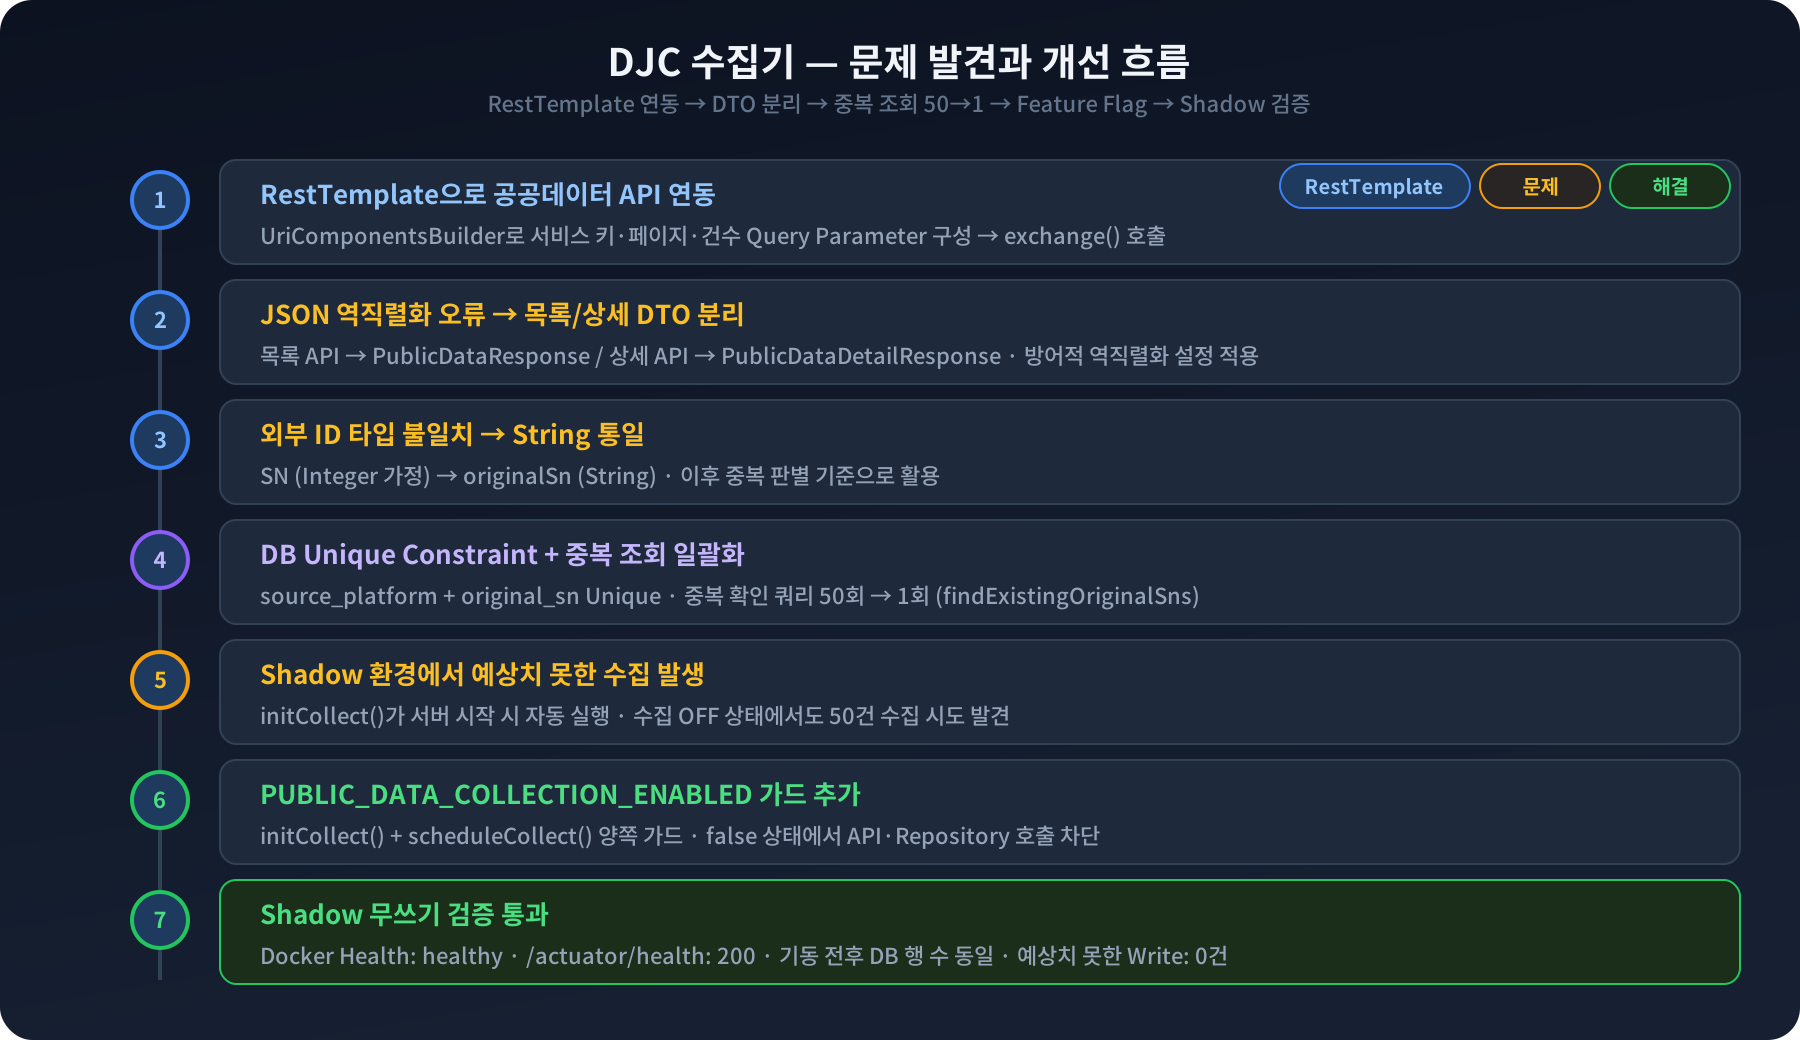
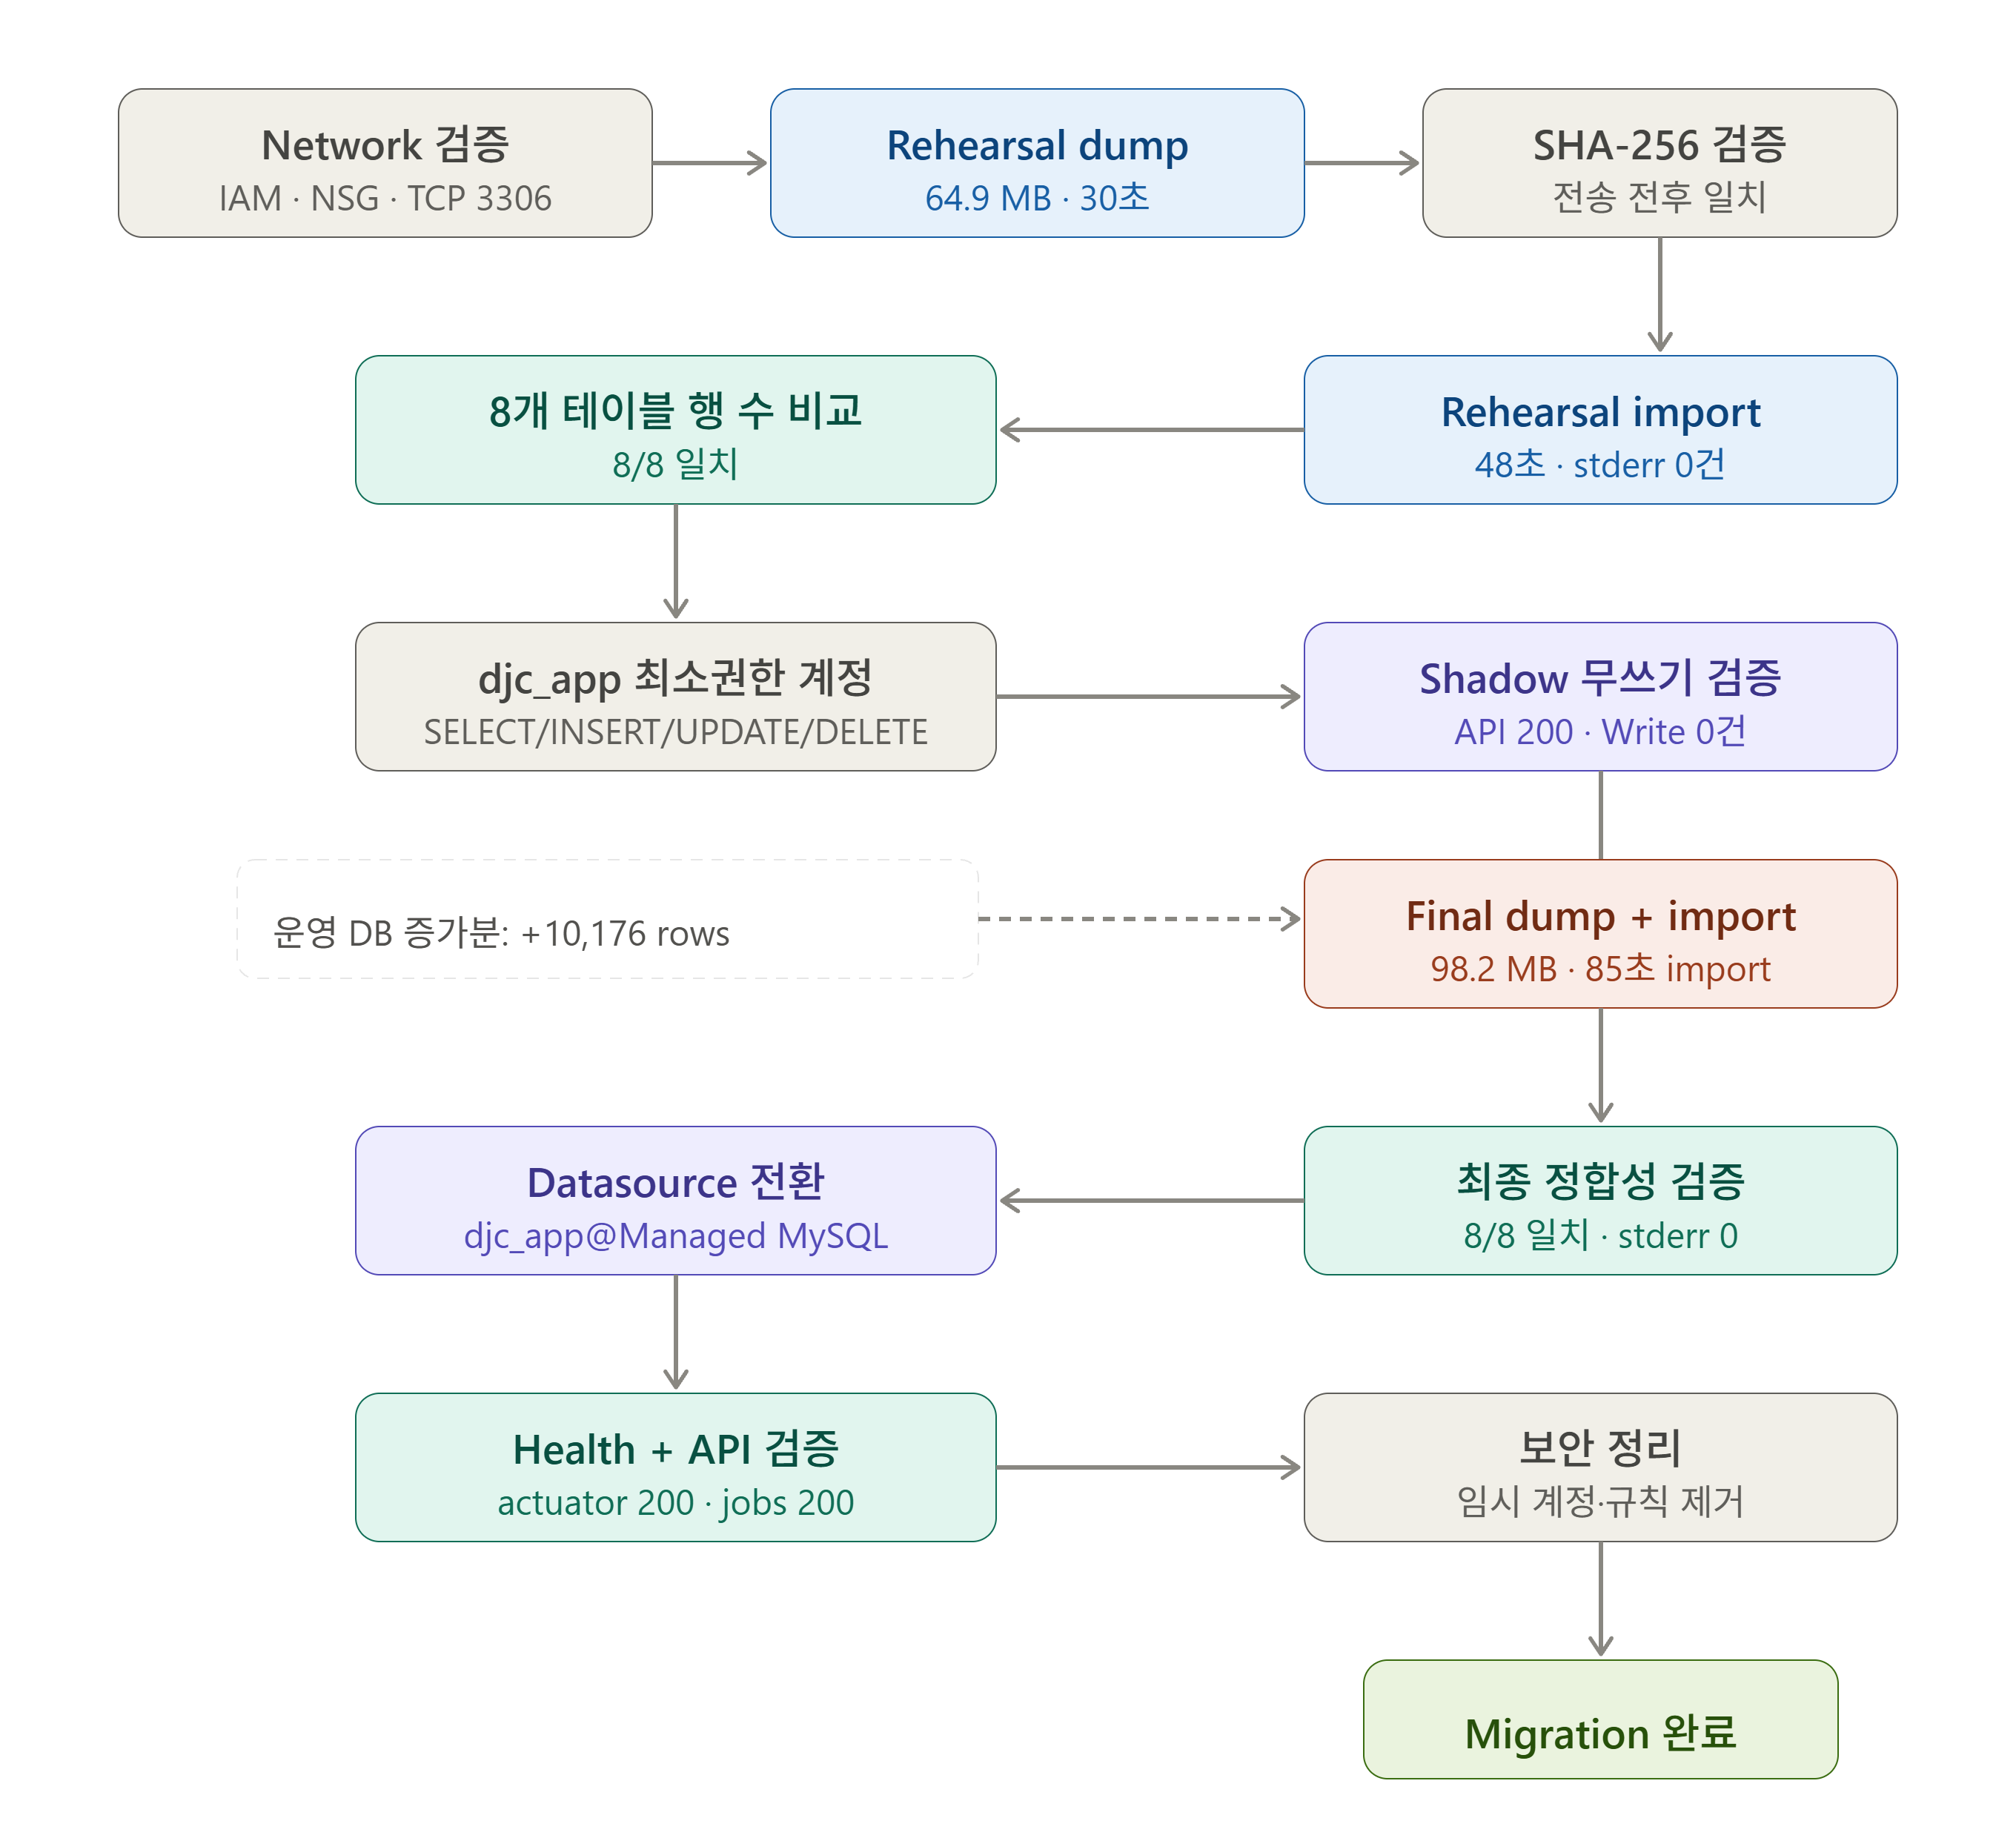
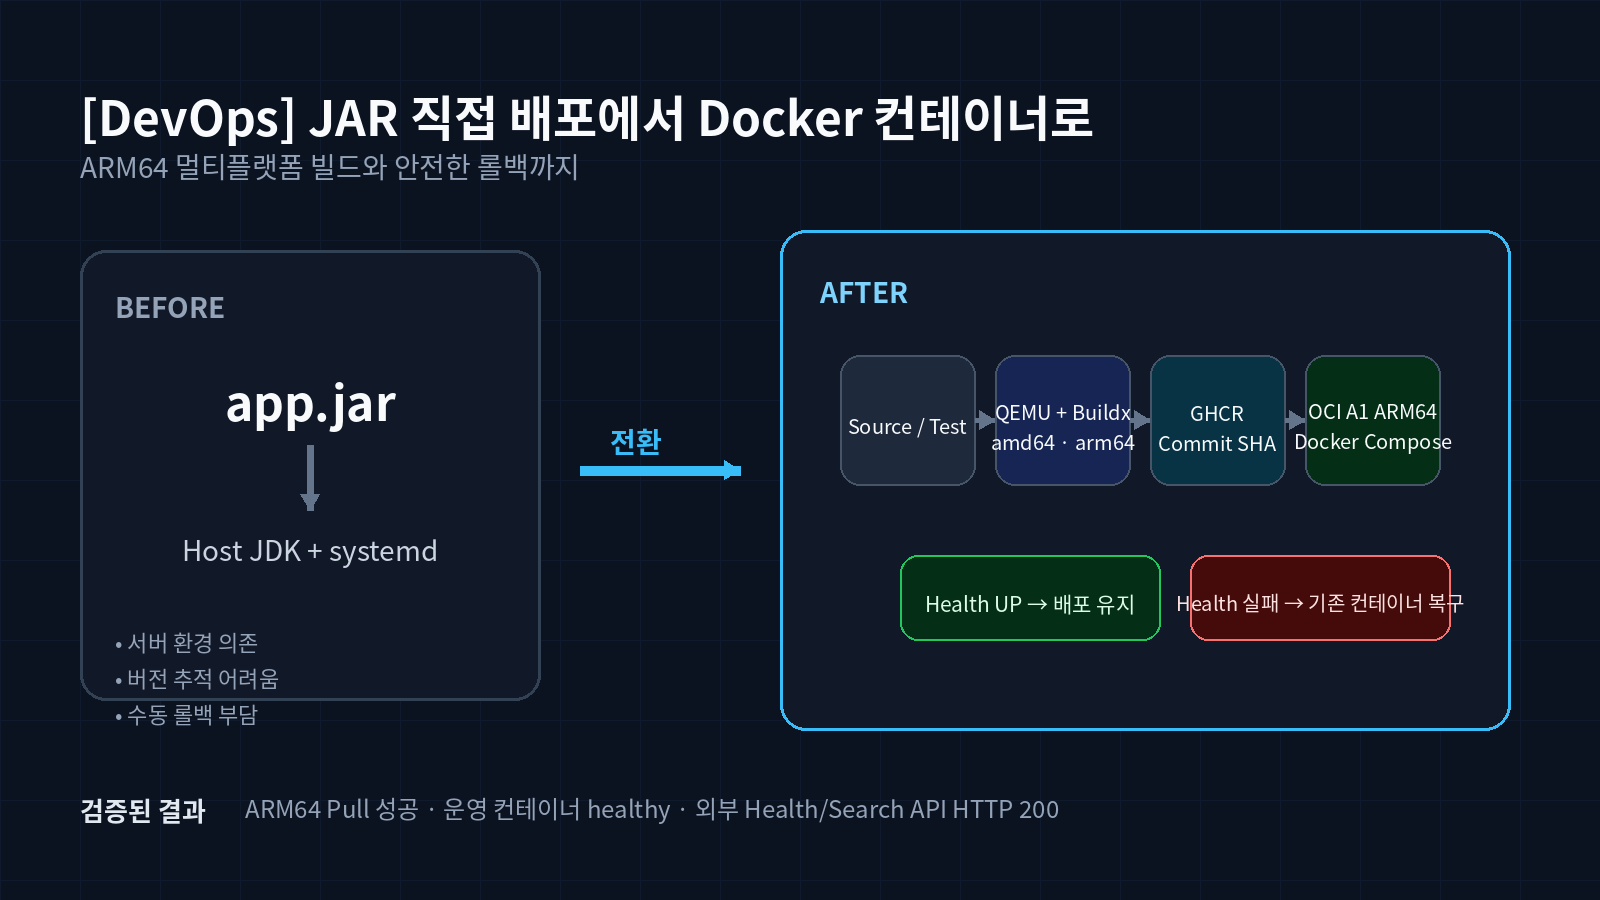
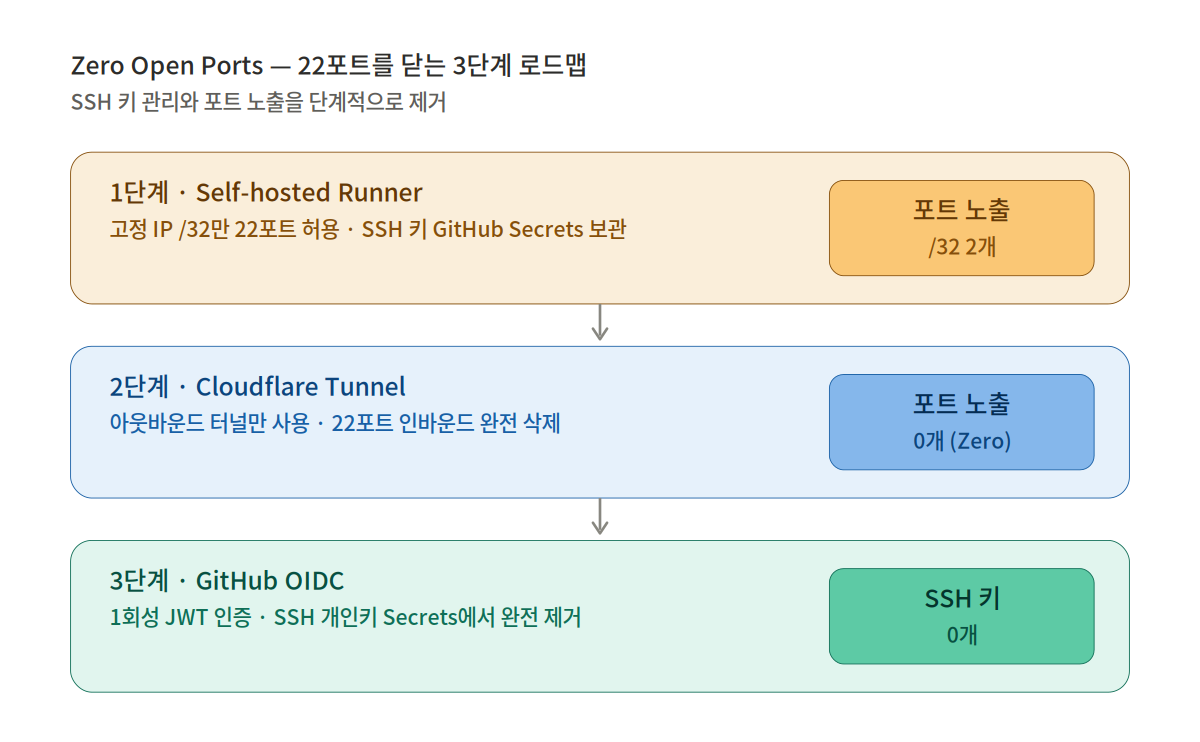
Cloudflare에서 보안 권고가 올라왔다.10월 19일, eMudhra가 발급한 중간 인증서 8개의 개인키가 손상된 사실이 확인됐고, Cloudflare는 다음날 Tunnel 사용자에게 cloudflared 2026.10.2 이상으로 업그레이드하라고 안내했다.처음에는 외부 CA 사고가 내 서비스랑 무슨 관계가 있나 싶었다.그런데 DJC의 네트워크 구조를 생각하면 이야기가 달라진다. DJC는 외부 인바운드 포트를 열지 않고 Cloudflare Tunnel을 서비스와 관리 경로의 진입점으로 쓰고 있다. 그 Tunnel의 Connector가 이번에 문제가 된 인증서를 계속 신뢰하고 있다면 사실상 DJC의 정문이 열려 있는 것과 같은 상태다.어떤 위험이 있었나이번 사고의 핵심은 TLS 암호화 자체의 취약점이..